
Auditado de forma independiente por un tercero
WebEASM · Evaluación externa de superficie de ataque de AEGISonar Calificación general 5 (Safe)
DOCUMENTOS
Todo lo que pidió, en una sola lista
- ✓Su cliente toma una foto: no hay app que instalar
- ✓La IA lee el W-2 y el 1099 y los coteja con los datos del cliente: solo entra lo que una persona aprueba
- ✓Coreano · inglés · español, traducido al momento, con avisos por SMS
NÓMINA
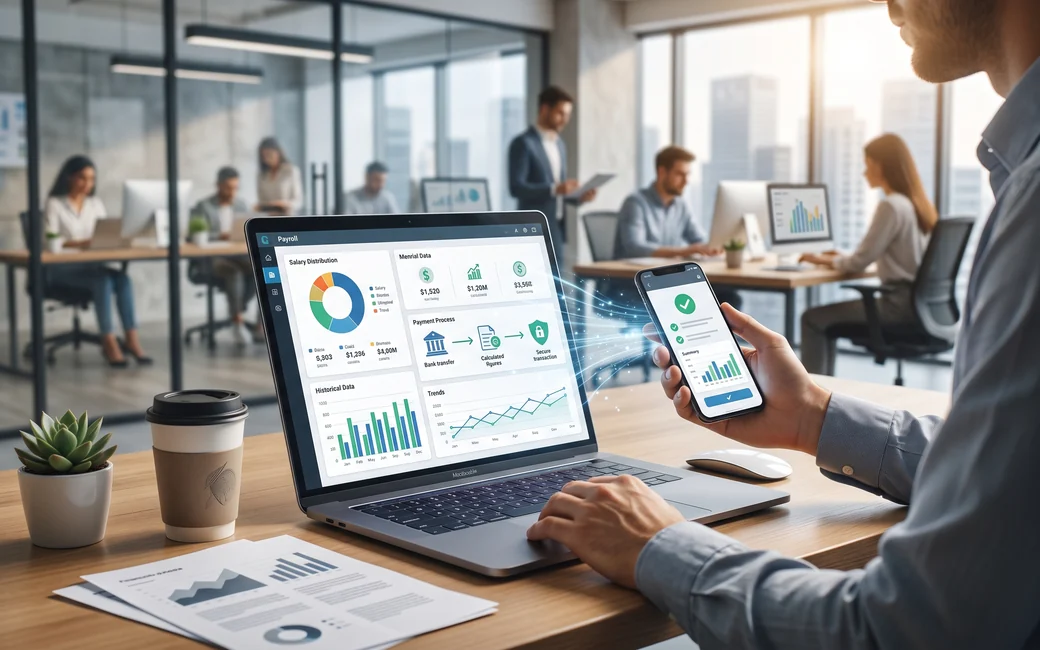
Procese la nómina desde el mismo portal
- ✓Recibos de pago e impresión de cheques: un PDF por empresa
- ✓Los números para el 941 · W-2 · 940 y las declaraciones estatales
- ✓Los 50 estados y DC: su oficina confirma las tasas
CONTABILIDAD
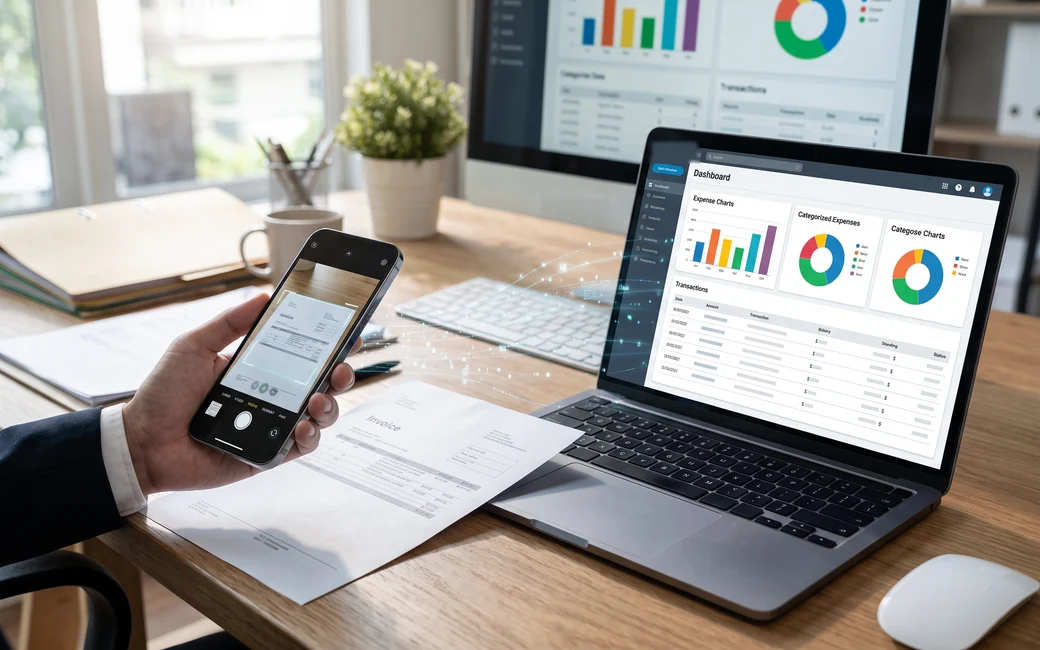
Suba un estado de cuenta y obtenga los libros
- ✓12 bancos y tarjetas en PDF, o su descarga OFX/QFX/CSV
- ✓Tres comprobaciones independientes de todo lo que leemos
- ✓Balanza · estado de resultados · balance general, en PDF
SEGURIDAD POR DISEÑO
La seguridad es la arquitectura, no una función
- ✓Cifrado en tránsito y en reposo · cada oficina totalmente aislada
- ✓Autenticación de dos factores (MFA) · un registro que nadie puede editar
- ✓Auditado de forma independiente por un tercero: Calificación 5 (Safe)
En comparación con los adjuntos de correo electrónico
La IRS Publication 4557 y la FTC Safeguards Rule (16 CFR Part 314) exigen cifrado, autenticación multifactor y registro de accesos para los datos de los contribuyentes: un estándar que los adjuntos de correo simplemente no pueden cumplir.
Postura de cumplimiento
✓ IRS Pub 4557El sistema respalda los requisitos centrales de la guía de protección de datos del contribuyente: cifrado, MFA, registro de accesos y bloqueo automático
✓ FTC Safeguards Rule16 CFR Part 314 — controles de acceso, cifrado, MFA y monitoreo de actividad
✓ Aviso GLBANuestra Política de privacidad incluye el aviso de privacidad GLBA
✓ Soporte WISPApoya el Plan Escrito de Seguridad de la Información (WISP) de su oficina — TaxPin cubre los controles técnicos
Vea la arquitectura de seguridad completa →·Política de privacidad